Level 0배정형 사용자
No VM Create
관리자가 배정한 VM을 사용하고 전원과 삭제를 제어할 수 있습니다.
- VM 직접 생성과 사양 변경은 허용하지 않습니다.
- 자기 VM에 접속하고 시작·중지·삭제할 수 있습니다. 다른 사용자의 VM에는 접근할 수 없습니다.
Documentation / Kite
계정 권한, VM 할당과 접속, 플랫폼의 동작 구조를 안내합니다. 처음 사용하는 이용자와 서버를 관리하는 운영자를 위한 문서입니다.
콘솔 열기01 / Access control
Kite는 숫자가 높을수록 더 넓은 작업을 허용하되 Level 2와 Level 3의 권한 범위를 분리합니다.
관리자가 배정한 VM을 사용하고 전원과 삭제를 제어할 수 있습니다.
내 작업 공간에서 고정 스펙 VM만 생성하고 관리할 수 있습니다.
자기 VM은 자유 스펙으로 만들 수 있고 관리자 화면에서는 Level 0/1 권한만 조정합니다.
Kite의 모든 관리 작업을 수행할 수 있습니다.
02 / Resource policy
일반 사용자는 직접 VM을 만들 수 있지만 스펙과 생성 한도가 고정됩니다. Frontend와 API가 모두 2대 초과 생성을 막습니다.
자기 VM을 자유 스펙으로 만들 수 있지만 admin API에서는 사용자 권한 0과 1만 조정합니다. 전체 VM 제어, settings, 사용자 삭제, offer 생성은 Level 3 관리자 작업입니다.
관리자가 배정한 VM을 받아 접속하고, 시작·중지·삭제할 수 있습니다. VM 직접 생성과 사양 변경에는 별도 권한이 필요합니다.
03 / VM offers
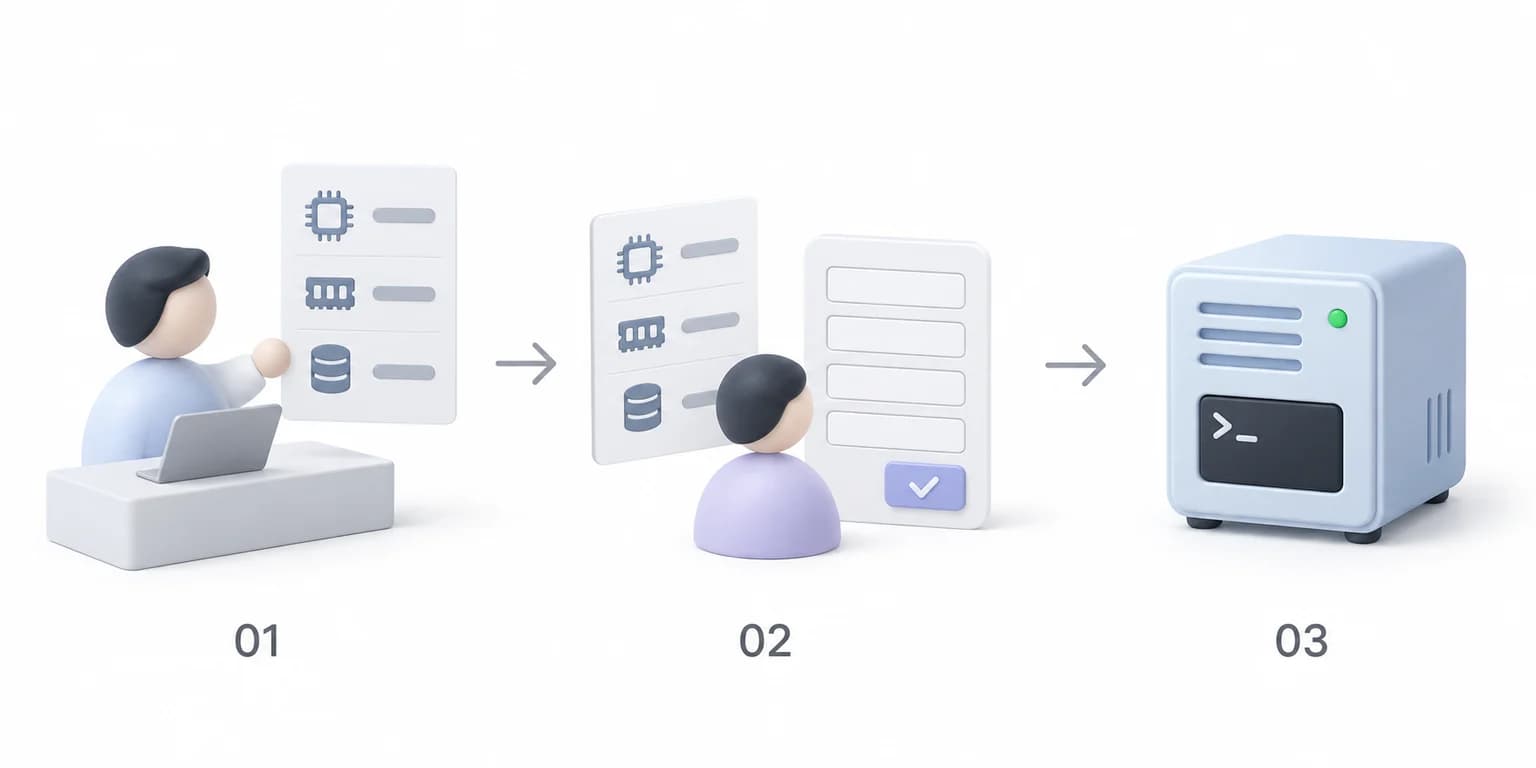
관리자가 사용자에게 VM 사양을 미리 배정할 수 있습니다. 사용자는 대시보드에서 배정 내용을 확인하고 이름과 접속 정보를 입력해 VM을 만듭니다. 직접 생성 한도보다 큰 VM이 필요할 때도 관리자에게 사전 할당을 요청할 수 있습니다.
04 / Architecture
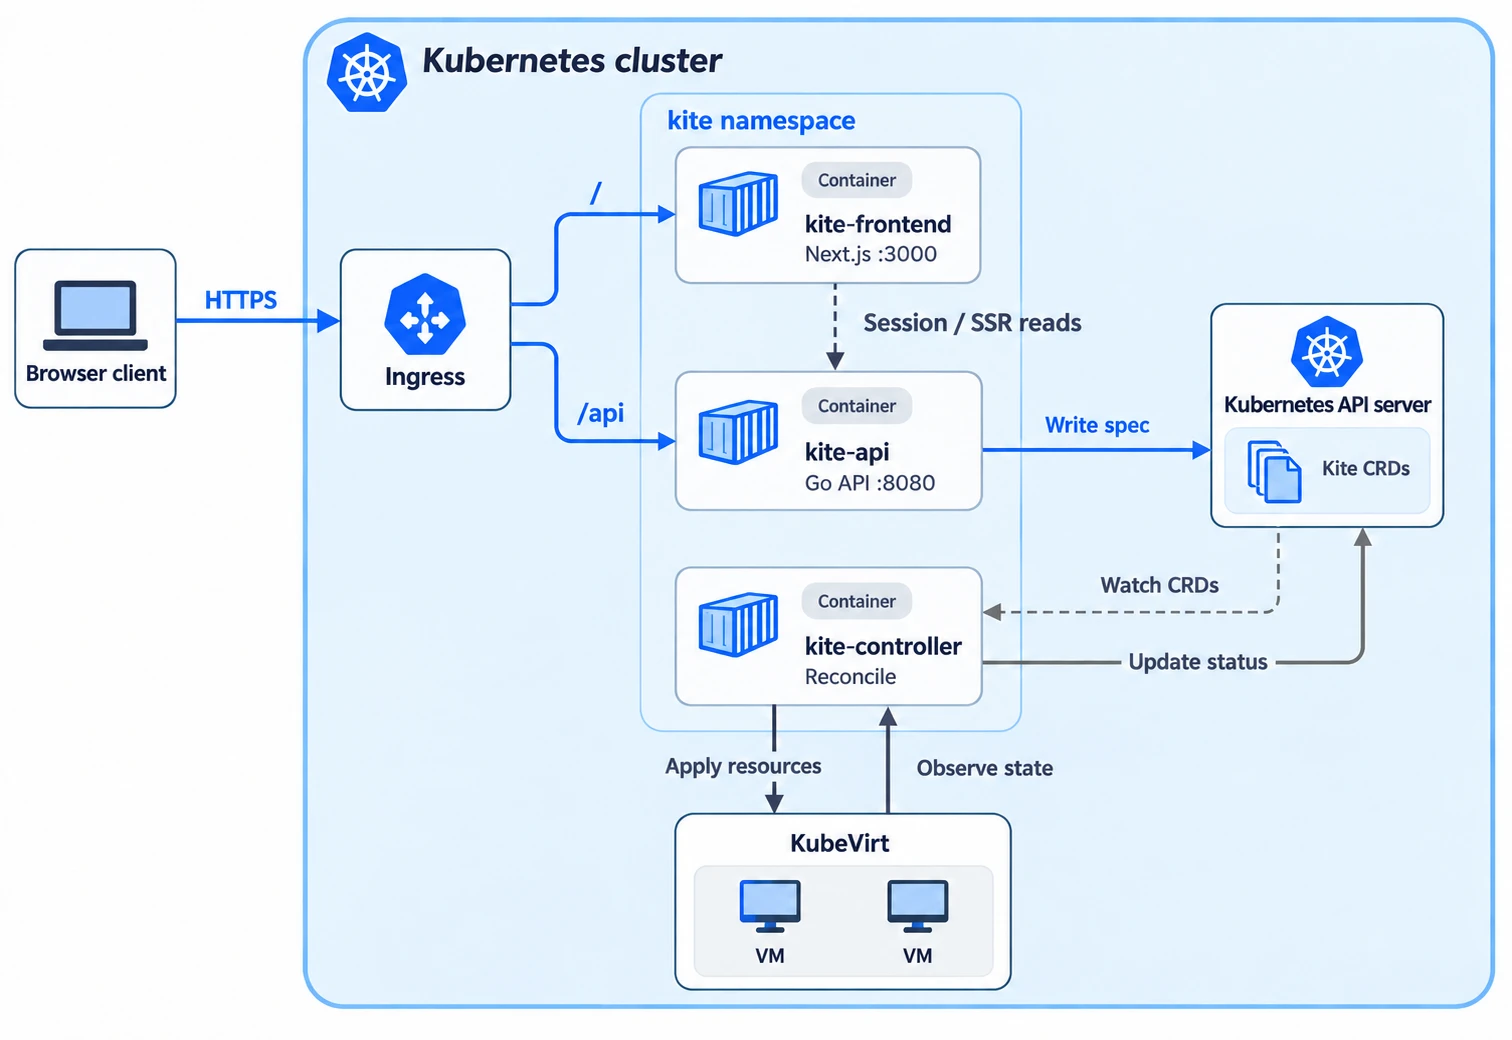
Kite는 Frontend가 KubeVirt를 직접 제어하지 않도록 역할을 나눕니다. API는 권한과 입력을 확인하고 controller는 CRD spec을 기준으로 클러스터 안의 실제 리소스를 조정합니다.
05 / SSH gateway
VM마다 외부 SSH 포트를 따로 열지 않기 위해 Kite Gateway가 하나의 SSH 진입점을 받습니다. Gateway는 SSH username을 spec.sshId와 매칭해 대상 VM을 찾습니다.
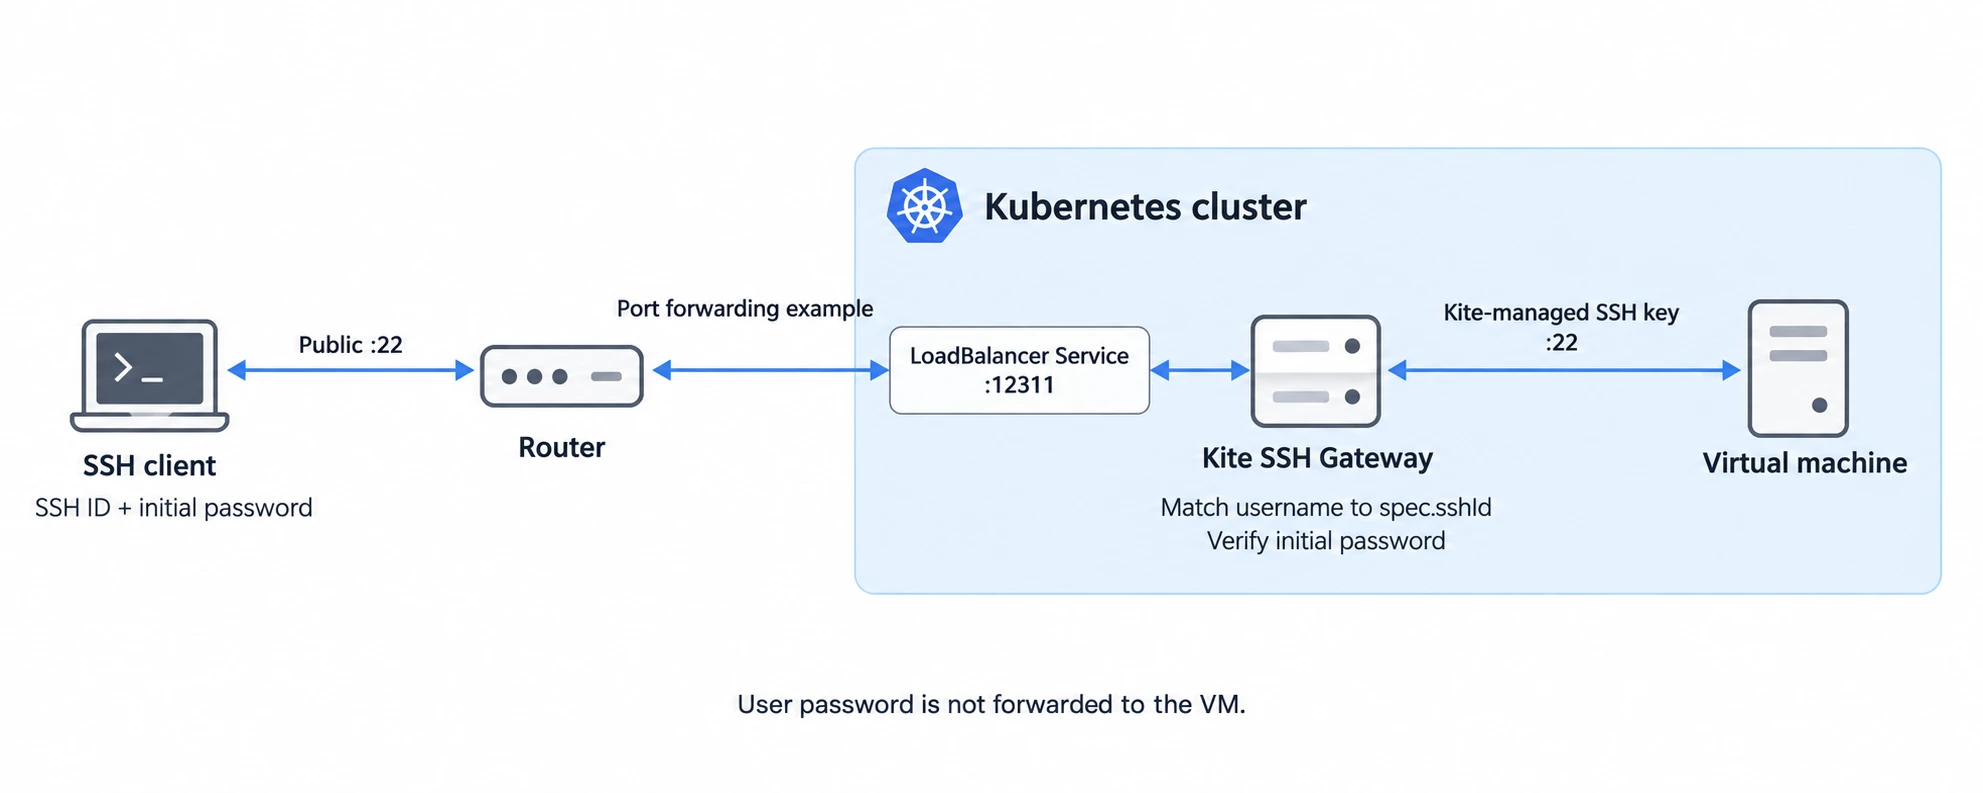
사용자는 VM 생성 시 입력한 초기 비밀번호로 Gateway에 로그인합니다. Gateway는 이 비밀번호를 VM에 전달하지 않습니다. 인증 후 Kite 관리 SSH key로 VM sshd에 접속하고 세션만 중계합니다.
외부 사용자 public key 인증은 아직 지원하지 않습니다.
설치 스크립트는 host sshd 포트를 변경하지 않습니다. Level 3 관리자는 Admin Settings에서 Gateway Service 포트와 사용자 안내 포트를 따로 저장할 수 있습니다.
예를 들어 외부 라우터가 22번을 Service 12311번으로 넘기면 UI는 사용자에게 22번 접속 명령을 보여줍니다.